USN-9090-1: Apache HTTP Server vulnerabilities
Apache HTTP Server มีช่องโหว่คำนวณขนาดหน่วยความจำผิดใน mod_dav ขณะจัดการ WebDAV locks

ลูกค้าโฮสติ้งถามว่าทำเว็บด้วย PHP, Node.js หรือ React ดี ผมไล่ตัวเลขตลาด ณ 7 พ.ย. 2026 แยกชั้นของเว็บให้ชัด ทำกราฟเทียบว่างานไหนใช้สแตกไหนด้วยคะแนนที่ AI สองตัวให้แยกกัน และดูคะแนนที่ AI สองตัวประเมินตัวเองรายภาษา
Apache HTTP Server มีช่องโหว่คำนวณขนาดหน่วยความจำผิดใน mod_dav ขณะจัดการ WebDAV locks
Ubuntu แพตช์ Sudo บน 18.04 LTS และ 20.04 LTS แก้ช่องโหว่การจำกัดสิทธิ์ตามเวลา
Linux kernel (HWE) บน Ubuntu มีข้อบกพร่องในการตรวจ RMP ของหน่วยประมวลผล AMD
Linux kernel (HWE) บน Ubuntu มีหลายช่องโหว่ที่อาจทำให้ระบบถูกเจาะ ควรอัปเดต
Pillow มีช่องโหว่วนลูปไม่จบเมื่อนับเฟรมภาพ MIC ทำให้บริการหยุดทำงานได้
GNU C Library มีช่องโหว่ใน fopen ทำให้โปรแกรมล่มหรือรันโค้ดได้
เดมอนเก็บข้อมูลเวลาจริงถูกเปิดตอน login จากสองทางห่างกันราว 20 วินาที ทั้งคู่ค้างรอต่อกับโปรแกรมต้นทางราว 30 วินาที แล้วออกมาเช็ก pidfile ที่ยังว่างพร้อมกัน เลยรันคู่กันทั้งวัน บทความนี้ว่าด้วยเหตุผลที่ pidfile แก้เรื่องนี้ไม่ได้ และการเปลี่ยนไปใช้ byte-range lock ของระบบปฏิบัติการ
อัดเสียงที่ออกลำโพงด้วย WASAPI loopback แล้วได้ไฟล์ที่สั้นกว่าเวลาจริง เพราะอุปกรณ์ไม่ส่ง buffer ตอนไม่มีเสียง แก้ด้วยการเล่นสัญญาณเงียบบนอุปกรณ์เดียวกันคู่ไปกับการอัด จองเลขไฟล์ด้วย .lock เขียน WAV ก่อนแล้วแปลงเป็น MP3 ด้วย ffmpeg พร้อมตัว self-test ที่จับ loopback จริง
ขับหน้า admin ของเราเตอร์ไฟเบอร์ผ่าน Chrome DevTools Protocol กรอกฟอร์มจอง IP ด้วย element.value แล้วกด Apply หน้าเว็บไม่ทำอะไรเลยและไม่มี error แก้ได้ด้วยการส่ง key event จริงเข้าช่องที่มองเห็น พร้อมข้อจำกัดที่ล้มแบบเงียบและวินัย dry-run ของสคริปต์
ช่อง caller ของ audit log ถูกตัดเหลือ 32 ตัวอักษรก่อนส่งเข้าตัว redact ผู้เรียกที่ใส่ token มาผิดช่องเลยเหลือ hex 31 ตัวค้างในไฟล์ log ใน endpoint สถานะที่ไม่ต้องยืนยันตัว และบนหน้าจอ ขณะที่เทสต์ยังเขียวเพราะตรวจแค่ว่าไม่มี token ทั้งก้อน พร้อมตัว redact แบบหน้าต่าง 16 ตัวและเทสต์ที่หาชิ้นส่วนของความลับ
view:cache ลบแคชทั้งหมดก่อนคอมไพล์ใหม่ ส่วน config:cache กับ route:cache ลบไฟล์เก่าก่อนเขียนไฟล์ใหม่ ระหว่างช่องว่างนั้นคำขอจริงเจอ 500 แก้ด้วยคำสั่ง warm เฉพาะ template ที่หมดอายุ และสลับแคชด้วยการ rename ไฟล์ชั่วคราวทับแบบอะตอมมิก พร้อมบทเรียนเรื่อง migration ที่เห็น config เก่า
ไอพีที่ออกเน็ตเปลี่ยนบ่อยเพราะอยู่หลัง CGNAT เลยโดนไฟร์วอลล์แบนซ้ำ บันทึกการให้เครื่องข้างตัวดันไอพีเข้า whitelist ด้วยคีย์ SSH ที่ล็อกคำสั่งเดียว อ่านไอพีจาก SSH_CLIENT และตรวจประเทศแบบ fail-closed พร้อมตัวอย่างที่สองคือคีย์คุมบอทแจ้งเตือนโดยไม่ให้ shell และการเขียน threat model ให้ชัด
ต้องลบเฉพาะรูปใบหน้าของคนที่ออกแล้วจากเครื่องสแกน โดยห้ามลบชื่อผู้ใช้ ลองยิง API ตามเอกสาร 9 รูปแบบไม่ผ่านสักแบบ แต่ปุ่มในหน้าเว็บของเครื่องเองลบได้ บทความนี้เล่าวิธีดัก HAR จาก DevTools จนเจอคีย์ที่เอกสารไม่บอก และขั้นตอนสำรองพร้อม md5 ก่อนลบจริง 77 คน
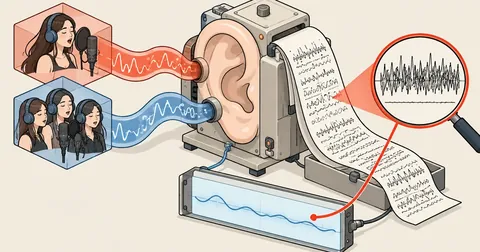
ถอดเสียงทั้งมิกซ์แล้วเวลาคลาดและมีข้อความหลอน ช่วงบรรเลงกลายเป็นสัญลักษณ์โน้ตยาวหลายสิบวินาที เสียงฮัมถูกอ่านเป็นประโยค ท้ายไฟล์มีคำทักทายที่ไม่มีอยู่จริง และท่อนร้องหมู่อยู่ผิดสเต็ม ถอดจากสเต็มที่ถูกต้องแล้วเวลาเริ่มท่อนแรกขยับจาก 19.2 เป็น 18.5 วินาที
ตั้ง Samba บน Debian ให้ Windows เปิด แก้ และลบไฟล์ในโฟลเดอร์ดาวน์โหลดของ Transmission ได้โดยสิทธิ์ไม่เพี้ยน ด้วย force user, force group และ create mask พร้อมผูก smbd ไว้กับ NIC ของ LAN และกับดักบรรทัด bind interfaces only ที่ถูกคอมเมนต์อยู่แล้ว
ให้เราช่วยติดตั้ง ตั้งค่า ย้ายระบบ หรือแก้ปัญหาเซิร์ฟเวอร์ เพื่อให้คุณมีเวลาไปทำงานที่สำคัญกว่า