CLI ของ AI หลุดล็อกอินกลางคืน: watchdog ส่งลิงก์ให้กดเองผ่าน Telegram
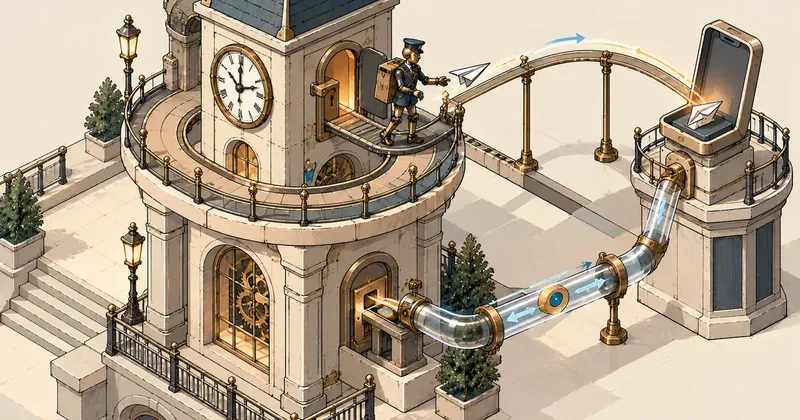
ระบบที่รันคนเดียวทั้งคืนพังได้สองแบบ แบบแรกคือพังแล้วร้อง แบบที่สองคือพังแล้วเงียบ และ token ของ CLI ที่หมดอายุกลางคืนคือแบบที่สอง เลยต้องมีตัวเฝ้าที่รู้จักขอให้เจ้าของลุกมากดล็อกอินใหม่เอง
สรุปใน 1 นาที
- อาการ/ปัญหา
- token ของ CLI AI หมดอายุกลางคืน งานอัตโนมัติหยุดเงียบ ๆ โดยไม่มี error ให้เห็น
- ใครควรอ่าน
- คนที่รันงานอัตโนมัติพึ่ง Claude, Gemini หรือ Codex CLI ด้วยบัญชีสมาชิก
- ทางแก้แบบสั้น
- ตั้ง watchdog ตรวจสถานะแบบถามตรง แล้วส่งลิงก์ล็อกอินผ่าน Telegram ให้เจ้าของกด รับโค้ดกลับผ่าน tmux buffer พร้อมกฎกันสแปมและซ้อน
พอดีเช้าวันหนึ่งผมเปิดมือถือมาเจอว่าบอทของเว็บลูกค้ารายหนึ่งไม่ได้ตอบอะไรมาตั้งแต่ตีสาม ล็อกฝั่งเครื่องไม่มี crash ไม่มี exception โปรเซสยังรันอยู่ครบ สาเหตุคือ token ล็อกอินของ CLI ที่บอทเรียกใช้หมดอายุกลางดึก ทุกเทิร์นที่ยิงออกไปได้แค่ข้อความให้ไปล็อกอินใหม่ แล้วไม่มีใครอยู่ตรงนั้นให้ล็อกอิน งานทั้งคืนเลยหยุดนิ่งโดยไม่มีสัญญาณอะไรเลย
งานอัตโนมัติชุดนี้พึ่ง CLI สามตัวที่ล็อกอินด้วยบัญชีสมาชิกของเจ้าของ คือ Claude Code, Antigravity (agy ที่รัน Gemini) และ Codex ฝั่ง GPT ไม่มีตัวไหนใช้ API key ทั้งสามตัวมีอายุ session ไม่เท่ากันและหมดเมื่อไรก็ได้ ผมไม่อยากแก้ด้วยการเฝ้าหน้าจอทั้งคืน และไม่อยากเก็บรหัสผ่านให้เครื่องล็อกอินแทน เลยเลือกทางที่สาม คือให้เครื่อง "ขอ" เจ้าของ แล้วเจ้าของกดล็อกอินเองจากมือถือ
ระบบนี้ไม่เก็บรหัสผ่าน ไม่เก็บ token ไม่กรอกอะไรแทนเจ้าของ มันแค่พาลิงก์ของจริงมาถึงมือเจ้าของให้เร็วที่สุด แล้วรับโค้ดที่เจ้าของคัดลอกมากลับไปวางให้ CLI ใครจะเอาไปทำตามต้องจำกัดให้รับคำตอบจากเจ้าของคนเดียวเท่านั้น และห้ามวาง token หรือโค้ดล็อกอินลงที่สาธารณะหรือลงล็อกเด็ดขาด
อาการ: ทุกอย่างเงียบ แต่ไม่มีอะไรพัง
ที่น่ารำคาญคือมองจากภายนอกไม่ผิดปกติสักอย่าง โปรเซสบอทยัง poll ข้อความอยู่ systemd บอกว่า active ตัว health check ที่ดูแค่ว่าโปรเซสมีชีวิตก็ผ่านหมด ปัญหาอยู่ที่ชั้นล่างลงไปอีกชั้นหนึ่ง คือ CLI ที่บอทเรียกไม่มีสิทธิ์ทำงานแล้ว
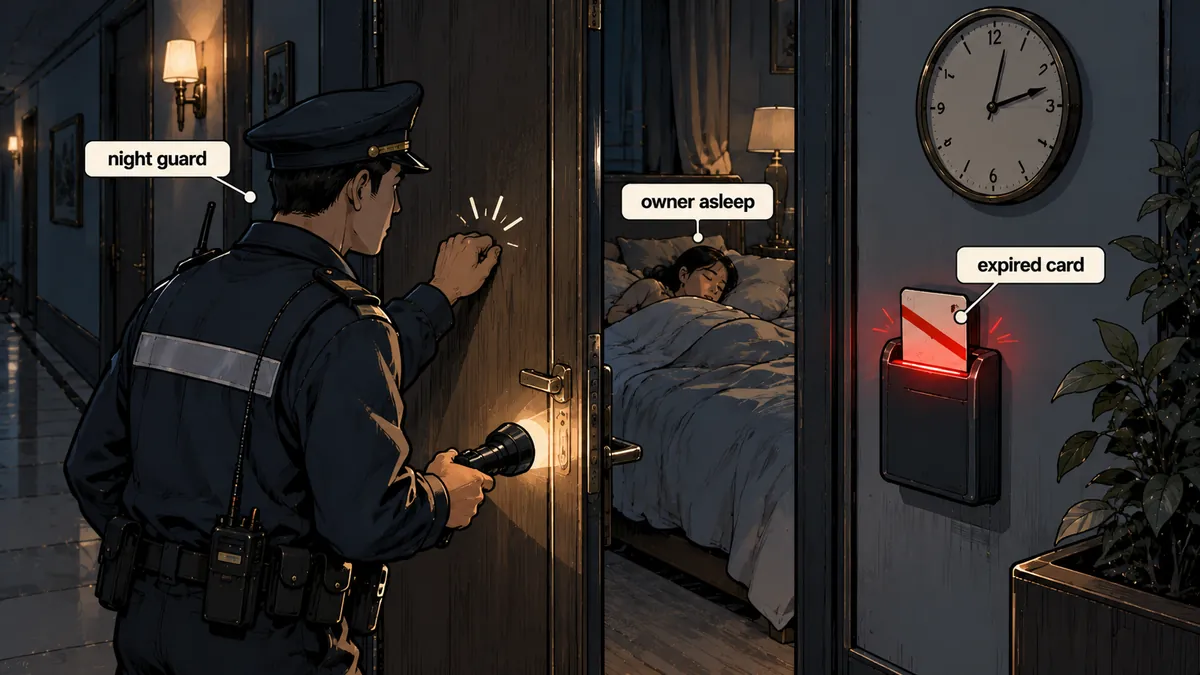
ผมลองนับดูว่าความล้มเหลวแบบนี้มาจากไหนได้บ้าง ได้สามทาง ทางแรกคือ token หมดอายุตามเวลา ทางที่สองคือบัญชีถูกบังคับออกจากระบบ ทางที่สามคือย้ายเครื่องหรือล้างโฟลเดอร์ config ทั้งสามทางจบที่ข้อความเดียวกันคือ "ยังไม่ได้ล็อกอิน" ดังนั้นสิ่งที่ต้องทำคือถามสถานะตรง ๆ ก่อนใช้งาน ไม่ใช่รอให้งานล้มแล้วค่อยแกะล็อก
ตรวจสถานะแบบถามตรง ไม่ใช่เดาจากข้อความ error
ทั้งสามตัวมีคำสั่งราคาถูกที่ไม่เปลืองโควตาและบอกได้ว่าล็อกอินอยู่หรือไม่ ผมใช้คำสั่งเหล่านี้เป็นตัวตัดสินอย่างเดียว
# claude: JSON มีฟิลด์ loggedIn
claude auth status | python3 -c 'import sys,json; print(json.load(sys.stdin).get("loggedIn"))'

# agy: ไม่มีคำสั่ง status โดยตรง ใช้การขอรายการโมเดลแทน
agy models 2>&1 | grep -q "Please sign in" && echo LOGGED_OUT || echo OK

# codex: exit code 0 = ล็อกอินอยู่, 1 = ไม่ได้ล็อกอิน
codex login status; echo "rc=$?"
ตัว agy models เป็นกรณีที่ต้องระวังหน่อย เพราะมันไม่มีคำสั่ง status จริง ๆ ผมเลยเอาการที่มันพิมพ์ข้อความขอให้ sign in มาเป็นสัญญาณว่าออกจากระบบ ส่วนตอนล็อกอินอยู่มันพิมพ์รายการโมเดลออกมา ซึ่งก็คือสัญญาณว่าปกติ
| CLI | ตรวจสถานะ | เริ่ม login | ต้องวางโค้ดกลับ |
|---|---|---|---|
| claude | claude auth status (ดู loggedIn) |
claude auth login พิมพ์ URL แล้วรอ stdin |
ต้องวาง code#state |
| agy | agy models (ข้อความขอ sign in) |
TUI เลือก Google OAuth ตัวเลือก 1 | ต้องวางโค้ดที่หน้าเว็บแสดง |
| codex | codex login status (rc 0 หรือ 1) |
codex login --device-auth |
ไม่ต้อง เจ้าของพิมพ์โค้ดที่หน้าเว็บ |
ส่วนตัวผมถือว่า Codex เป็นตัวที่ล็อกอินง่ายที่สุด เพราะ device-auth พิมพ์ลิงก์กับโค้ดครั้งเดียวออกมา เจ้าของเปิดลิงก์บนมือถือ พิมพ์โค้ด จบ คำสั่งจบเอง ไม่ต้องมีอะไรไหลกลับมาทางแชทเลย แต่โค้ดชุดนั้นหมดอายุ 15 นาที ผมเลยตั้งอายุ attempt ของ Codex ให้สั้นกว่าตัวอื่นตามนั้น
วงจรขอให้เจ้าของล็อกอินใหม่
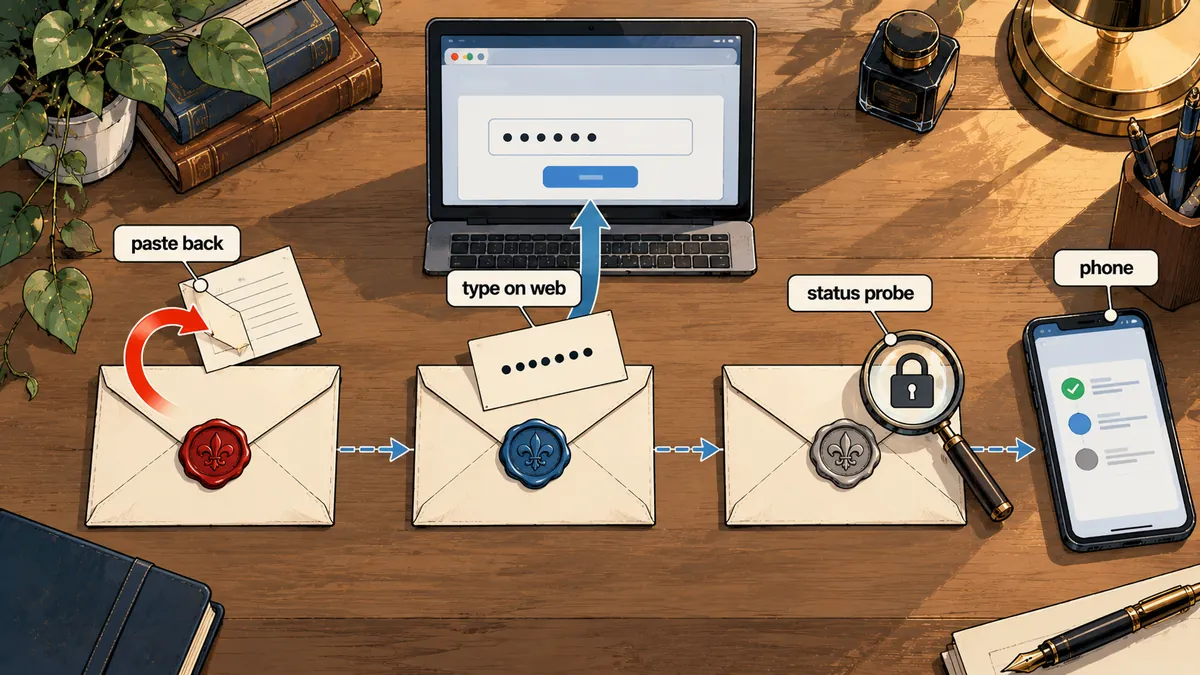
watchdog รันทุก 2 นาที ตัวบอทเองก็ตรวจ Claude ทุก 5 นาที และตรวจทันทีเมื่อเทิร์นไหนล้มด้วย auth error ถ้าตรวจแล้วพบว่าออกจากระบบ ก็เปิดความพยายามล็อกอินหนึ่งครั้งใน tmux window แยก แล้วส่งลิงก์เข้าห้องแชทของเจ้าของ ระบบนี้ต้องใช้ Linux กับ tmux เท่านั้น บน Windows ผมไม่รองรับ เพราะต้องมีคอนโซลที่เปิดค้างและมองเห็นได้
ลำดับที่ระบบทำ เรียงตามที่เห็นในแชทจริง
- watchdog เห็นว่า CLI ตัวใดตัวหนึ่งออกจากระบบ ตรวจก่อนว่ามี attempt ค้างของ tool นั้นอยู่หรือไม่ ถ้ามีก็ไม่เปิดซ้ำ
- เปิด tmux window ใหม่ในเซิร์ฟเวอร์ tmux ของบอท รันคำสั่ง login ของ tool นั้นในนั้น
- อ่าน URL (และโค้ดครั้งเดียวของ Codex) จากหน้าจอ window แล้วส่งเข้าห้องแชทของเจ้าของ พร้อมบอกว่าเป็นเครื่องมือตัวไหน
- เจ้าของเปิดลิงก์บนมือถือ ล็อกอินกับบัญชีของตัวเอง คัดลอกโค้ดที่หน้าเว็บแสดง แล้วตอบกลับในห้อง
- บอทวางโค้ดเข้า window ผ่าน tmux buffer แล้วรันคำสั่ง status ซ้ำ
- ผ่านก็ปิด window แล้วแจ้งว่าสำเร็จ ไม่ผ่านก็แจ้งข้อความ error และปล่อยให้เจ้าของขอลิงก์ใหม่เอง
ระหว่างที่ Claude ล็อกเอาต์ บอทยัง poll Telegram ต่ออยู่ตามปกติ ตรงนี้สำคัญ เพราะถ้าตัว poll ไปพึ่ง Claude ด้วย เราจะไม่มีทางรับโค้ดกลับมาได้เลย ตัวรับข้อความกับตัวคิดเลยต้องแยกออกจากกัน
รับโค้ดกลับ: วางผ่าน tmux buffer ไม่ใช่ argv
ถึงจุดที่ผมระวังที่สุด คือโค้ดล็อกอินที่เจ้าของส่งมา ถ้าวางด้วยการต่อเป็นอาร์กิวเมนต์ของคำสั่ง เช่น tmux send-keys "<โค้ด>" ทุกคนที่รัน ps บนเครื่องจะเห็นโค้ดนั้นใน argv ชั่วขณะ ผมเลยให้โค้ดไหลผ่านทาง stdin เข้า buffer ของ tmux แล้ว paste เข้า window แทน
# ตัวอย่างโครงเท่านั้น: โค้ดจริงไม่เคยอยู่ใน argv ของคำสั่งไหน
# $CODE มาจาก stdin ของโปรเซสที่รับข้อความ ไม่ได้พิมพ์ใส่บรรทัดคำสั่ง
SESSION=bot
WIN=login-claude

printf '%s' "$CODE" | tmux load-buffer -b relay -        # เข้า buffer ทาง stdin
tmux paste-buffer -b relay -t "$SESSION:$WIN" -d         # -d ลบ buffer ทิ้งทันที
tmux send-keys -t "$SESSION:$WIN" Enter                  # กด Enter แยกต่างหาก
อีกจุดคือ Claude ต้องการรูปแบบ code#state ถ้าเจ้าของคัดลอกมาได้แต่ส่วนโค้ดไม่มี #state ตามหลัง บอทจะเติม state จาก URL ที่เพิ่งพิมพ์ออกมาเอง เจ้าของไม่ต้องไปงมหา state ในแถบ address เพราะคนส่วนใหญ่คัดลอกมาไม่ครบอยู่แล้ว
def normalize_claude_code(raw: str, url: str) -> str:
    """รับสิ่งที่เจ้าของพิมพ์ แล้วคืนรูป <code>#<state> ที่ CLI ต้องการ"""
    raw = raw.strip()
    if "#" in raw:
        return raw
    state = parse_qs(urlparse(url).query).get("state", [""])[0]
    return f"{raw}#{state}" if state else raw

def masked(code: str) -> str:
    # ลงล็อกได้แค่นี้: prefix กับความยาว ไม่เคยลงค่าเต็ม
    return f"{code[:3]}...(len={len(code)})"
ล็อกแสดงโค้ดแบบ mask เท่านั้น คือ prefix สามตัวกับความยาว ไฟล์สถานะของแต่ละ attempt ไม่เก็บโค้ดเลย และไฟล์นั้นอยู่ใต้โฟลเดอร์ runtime ของ user ที่เป็นหน่วยความจำ (tmpfs) เครื่องรีบูตแล้วหายไปพร้อมกัน ส่วนตัวผมคิดว่าถ้าโค้ดไม่เคยถูกเขียนลงดิสก์ ก็ไม่มีวันรั่วจากดิสก์
กฎกันสแปมและกันซ้อน
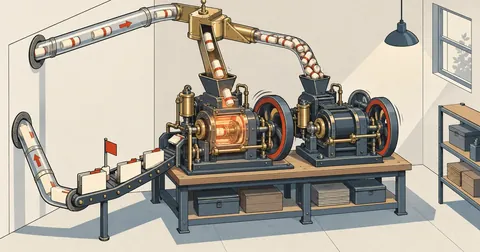
ตัวเฝ้าที่เห็นปัญหาแล้วส่งลิงก์ทุก 2 นาทีทั้งคืนคือตัวที่เจ้าของจะปิดเสียงทิ้งภายในสามวัน ผมเลยใส่กฎไว้ชัด ๆ ให้ทุกอย่างอยู่ในที่เดียว
ส่งทุกรอบที่เห็นปัญหา
- ลิงก์เก่าค้างเต็มห้อง ไม่รู้อันไหนใช้ได้
- เปิด login หลายชุดซ้อนกัน
- เจ้าของปิดเสียง แล้วพลาดตัวจริง
หนึ่ง attempt ต่อหนึ่ง tool
- ลิงก์หมดอายุ 30 นาที (Codex 15)
- อัตโนมัติไม่ถี่กว่าทุก 15 นาที
- ไม่เกิน 4 ลิงก์ที่ยังไม่มีคนตอบ
ส่วนกลไกกันซ้อน ผมใช้ lock กับไฟล์สถานะในหน่วยความจำ (ใต้โฟลเดอร์ runtime ของ user) หนึ่งไฟล์ต่อหนึ่ง tool ตัวอย่างโครงแบบย่อ
import json, os, time, fcntl

RUN = os.path.join(os.environ["XDG_RUNTIME_DIR"], "login-relay")
TTL = {"claude": 1800, "agy": 1800, "codex": 900}   # วินาที
MIN_AUTO_GAP = 900                                  # ส่งอัตโนมัติห่างกันอย่างน้อย 15 นาที
MAX_PENDING = 4                                     # ลิงก์ที่ยังไม่มีใครตอบ ต่อช่วงขัดข้อง

def may_start(tool: str, manual: bool) -> bool:
    os.makedirs(RUN, exist_ok=True)
    with open(os.path.join(RUN, f"{tool}.lock"), "w") as lk:
        fcntl.flock(lk, fcntl.LOCK_EX | fcntl.LOCK_NB)  # ซ้อนอยู่ = ล้ม ไม่รอ
        st = _load(tool)                                 # ไฟล์สถานะ ไม่มีโค้ดในนั้น
        now = time.time()
        if st.get("started") and now - st["started"] < TTL[tool]:
            return False                                 # attempt เดิมยังไม่หมดอายุ
        if manual:
            return True                                  # เจ้าของขอเอง ผ่านเสมอ
        if now - st.get("last_auto", 0) < MIN_AUTO_GAP:
            return False
        return st.get("pending", 0) < MAX_PENDING
ข้อที่ผมชอบที่สุดคือ "เจ้าของขอเองได้เสมอ" เพราะถ้าระบบอัตโนมัติถึงเพดาน 4 ลิงก์แล้วเงียบ เจ้าของยังพิมพ์คำสั่งขอลิงก์ใหม่ได้ทุกเมื่อ เพดานกันสแปมแต่ไม่ควรกันคน
บั๊ก false alarm: เลข 401 ในล็อกตัวนับโทเคน
ที่เล่ามาทั้งหมดคือฝั่งขอให้ล็อกอิน แต่ตัวที่ตัดสินว่า "ล็อกอินหลุดหรือเปล่า" ก็เป็นอีกครึ่งหนึ่งของปัญหา ตัวเฝ้าอีกตัวอ่านล็อกของบอทหาข้อความแนวล็อกอินหมดอายุ ตอนแรกผมเขียน regex หลวม ๆ ให้จับคำว่า 401 กับคำว่า token ในบรรทัดเดียวกัน ผลคือบรรทัดตัวนับโทเคนปกติที่ขึ้นต้นด้วย [HEALTH] ตรงเงื่อนไขพอดี แล้วระบบก็แจ้งว่าล็อกอินหลุดทั้งที่ไม่ได้หลุดเลย
ผมแก้สามอย่างด้วยกัน
import re

# รายการเข้ม: ต้องเป็นข้อความที่ CLI หรือ API พูดเองจริง ๆ
AUTH_RE = re.compile(
    r"authentication_error|OAuth token has expired|invalid_grant|"
    r"Invalid API key|Please run /login|not logged in|HTTP 401",
    re.IGNORECASE,
)
SKIP_PREFIX = ("[HEALTH]", "[LOGIN]")      # บรรทัดของระบบเราเอง ไม่ใช่ของ CLI

def looks_like_auth_failure(line: str, level: str) -> bool:
    if level not in ("WARNING", "ERROR"):  # INFO อ้างข้อความงานได้ อาจมีคำว่า 401
        return False
    if line.lstrip().startswith(SKIP_PREFIX):
        return False
    return bool(AUTH_RE.search(line))
- เปลี่ยนจาก "401 กับ token" เป็นรายการวลีที่ CLI พูดเองจริง ไม่ใช้คู่คำกว้าง ๆ
- ข้ามบรรทัดที่ขึ้นต้นด้วย
[HEALTH]และ[LOGIN]ซึ่งเป็นล็อกของระบบเราเอง - อ่านล็อกของ worker เฉพาะระดับ WARNING กับ ERROR เพราะบรรทัด INFO ชอบอ้างข้อความของงาน ซึ่งอาจมีเลข 401 อยู่ในเนื้อหาจริง
บทเรียนที่ผมจำได้แม่นคือตัวตรวจ regex ที่หลวมให้ false alarm ซึ่งแย่พอ ๆ กับไม่มีตัวตรวจ เพราะเจ้าของจะเริ่มเมิน ถ้าเตือนบ่อยจนไม่เชื่อ วันที่หลุดจริงก็ไม่มีใครลุก เรื่องนี้ลิงก์ไปอ่านต่อที่ alert-tiering-notification-fatigue ได้ ผมเล่าเรื่องเตือนเยอะจนคนเมินไว้ตรงนั้นแล้ว
ทดสอบโดยไม่แตะบัญชีจริง
โค้ดแบบนี้ทดสอบกับบัญชีจริงไม่ไหว เพราะต้องล็อกเอาต์จริงถึงจะเห็นว่าทำงาน ผมให้ตัวรีเลย์รับตัวเลือก config dir แล้วชี้ไปโฟลเดอร์ว่าง ซึ่งเท่ากับ "ไม่เคยล็อกอิน" โดยไม่ยุ่งกับ session จริงของใครเลย ประกอบกับ CLI ปลอมที่แสดงอาการเหมือนตัวจริง
# สร้างโฟลเดอร์ว่าง = สถานะไม่เคยล็อกอิน บัญชีจริงไม่ถูกแตะ
mkdir -p /tmp/empty-cfg

python3 relay.py --config-dir /tmp/empty-cfg --status
python3 relay.py --config-dir /tmp/empty-cfg --start --tool claude        # เปิด attempt
python3 relay.py --config-dir /tmp/empty-cfg --start --tool claude --send # ส่งลิงก์เข้าแชททดสอบ
python3 relay.py --config-dir /tmp/empty-cfg --cancel --tool claude       # ยกเลิก
ชุดเทสต์อัตโนมัติจำลองสถานการณ์เหล่านี้ด้วย CLI ปลอม ได้แก่ ล็อกอินสำเร็จ ส่งโค้ดผิด attempt หมดอายุ ส่งซ้อนสองรอบ ครบเพดานสี่ลิงก์ และโค้ดที่ไม่มี #state สิ่งที่ผมเช็กทุกรอบหลังแก้โค้ดคือ ล็อกกับไฟล์สถานะไม่มีโค้ดตกค้าง คำสั่งในรายการ ps ไม่มีโค้ด และ attempt ที่หมดอายุถูกปิด window จริง
มันไม่ได้ทำให้ล็อกอินไม่หมดอายุ และไม่ได้ล็อกอินแทนเจ้าของ ตอนที่เจ้าของหลับ ระบบก็แค่ส่งลิงก์รอไว้ งานจะเดินต่อเมื่อคนกดจริง ผมเลือกแบบนี้เพราะการเก็บรหัสผ่านให้เครื่องกรอกเองเสี่ยงกว่ามาก และบัญชีสมาชิกก็ไม่ได้ออกแบบมาให้เครื่องล็อกอินแทน
สรุปที่ผมใช้อยู่
ถ้าระบบอัตโนมัติของใครพึ่ง CLI ที่ล็อกอินด้วยบัญชีคน ส่วนตัวผมว่าต้องมีตัวเฝ้าสถานะแยกต่างหากเท่านั้น จะรอให้เทิร์นล้มแล้วค่อยรู้ไม่ได้ ตัวเฝ้าต้องถามคำสั่ง status ตรง ๆ ส่งลิงก์ให้คนกดเอง รับโค้ดกลับโดยไม่ผ่าน argv และไม่ลงดิสก์ มีกฎกันซ้อนกับกันสแปม และ regex ที่ใช้ตัดสินต้องเข้มพอจะไม่เตือนมั่ว ส่วนจะใช้ tmux หรือเครื่องมืออื่นรับโค้ดกลับก็ตามสะดวก ขอแค่โค้ดไม่ไปโผล่ในที่ที่คนอื่นอ่านได้ ตรงไหนที่ผมอธิบายตกหล่นหรือพิมพ์ผิด เดี๋ยวกลับมาแก้เพิ่มให้ภายหลังครับ
เคยเจองานแบบนี้ไหม? ติดตรงไหน?
มาแลกวิธีกันต่อในบอร์ด LinuxThai
ความคิดเห็น 0
ยังไม่มีความคิดเห็น — เป็นคนแรกเลย