"Cisco Secure Email Gateway เขียนไฟล์เป็น root: CVE-2026-76519"
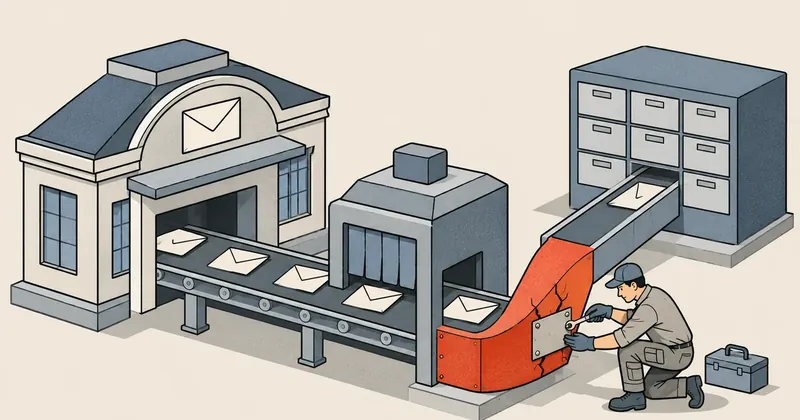
"ผู้ดูแล Cisco Secure Email Gateway ที่เปิด File Reputation และใช้รุ่นที่กระทบควรตรวจร่องรอยการบุกรุกและติดตั้งแพตช์ทันที เพราะมีการโจมตีจริงแล้ว"
สรุปใน 1 นาที
- อาการ/ปัญหา
- ไฟล์แนบอีเมลที่จัดทำมาเฉพาะอาจทำให้ผู้โจมตีเขียนไฟล์และรันคำสั่งด้วยสิทธิ์ root โดยไม่ยืนยันตัวตน
- ใครควรอ่าน
- Secure Email Gateway ทั้งเครื่องจริงและ VM ที่ใช้ AsyncOS รุ่นมีช่องโหว่ เปิด File Reputation ผูกกับ mail policy และใช้ Content Scanner Tools ต่ำกว่า 25.3.0.5525
- ทางแก้แบบสั้น
- อัปเดต Content Scanner Tools เป็น 25.3.0.5525 ขึ้นไป หรืออัปเกรด AsyncOS ตามตาราง โดย Cisco แนะนำย้ายรุ่นก่อน 16.5 ไป 16.5.0-780
พอดีไล่ฟีด CISA KEV เจอ CVE-2026-76519 ของ Cisco Secure Email Gateway ซึ่งถูกเพิ่มเข้ารายการเมื่อ 14 ตุลาคม 2026 เรื่องนี้มีการโจมตีจริงแล้ว ผู้โจมตีจากระยะไกลที่ไม่ต้องยืนยันตัวตนอาจเขียนไฟล์ลงระบบปฏิบัติการและรันคำสั่งเป็น root ได้ ผ่านไฟล์แนบอีเมลที่วิ่งผ่านอุปกรณ์ ไม่ได้จำกัดอยู่แค่การเข้าถึงหน้าจัดการ ตาม CVE record ของ Cisco
เกิดอะไรขึ้น
ช่องโหว่อยู่ใน Advanced Malware Protection (AMP) เมื่อเปิดบริการ File Reputation การจัดการไฟล์แนบไม่ถูกต้องเปิดทางให้เกิด Relative Path Traversal หรือการอ้างพาธออกนอกตำแหน่งที่ควรอนุญาต หากโจมตีสำเร็จ ผู้โจมตีอาจเขียนไฟล์และรันคำสั่งด้วยสิทธิ์ root ได้ ทั้งข้อมูลและการทำงานของระบบเลยเสี่ยงไปด้วย Cisco จัดระดับ Critical ด้วยคะแนน CVSS 3.1 ที่ 9.8
Cisco PSIRT ระบุว่ารับทราบการโจมตีจริงในเดือนตุลาคม 2026 ส่วน CISA กำหนดวันแก้ไขใน KEV เป็น 17 ตุลาคม 2026 โดยรายการนี้ระบุให้ทำ Forensics Triage ด้วย กำหนดดังกล่าวอยู่ในบริบทข้อกำหนดสำหรับหน่วยงาน FCEB ของสหรัฐฯ แต่เป็นสัญญาณให้ผู้ดูแลทั่วไปเร่งประเมินและแก้ไขเช่นกัน อ้างอิง รายการ KEV ทางการของ CISA และ ประกาศเพิ่มรายการ KEV
ใครโดนและรุ่นที่แก้
กระทบ Secure Email Gateway ทั้ง physical appliance และ virtual appliance ที่รัน AsyncOS รุ่นมีช่องโหว่ โดยต้องมีสองเงื่อนไขร่วมกัน: เปิด File Reputation และผูกกับ mail policy พร้อมกับใช้ Content Scanner Tools ต่ำกว่า 25.3.0.5525 ตรวจตัวเลือก Enable File Reputation ได้ที่ Mail Policies > Incoming Mail Policies หรือ Outgoing Mail Policies > Advanced Malware Protection ของแต่ละ policy
| สายรุ่นหรือแพ็กเกจ | รุ่นแรกที่แก้ไข / การดำเนินการ |
|---|---|
| AsyncOS 15.5 | 15.5.5-014 |
| AsyncOS 16.0 | ย้ายไปใช้รุ่นที่แก้ไขแล้ว |
| AsyncOS 16.5 | 16.5.0-780 |
| Content Scanner Tools | 25.3.0.5525 ขึ้นไป |
Cisco แนะนำให้ AsyncOS รุ่นก่อน 16.5 ย้ายไป 16.5.0-780 และแจกแพตช์ผ่าน Content Scanner Tools ให้สายรุ่นที่มีสิทธิ์ใช้งานและยังอยู่ในการสนับสนุนด้วย Secure Email and Web Manager กับ Secure Web Appliance ไม่ได้รับผลกระทบจากช่องโหว่นี้ รายละเอียดรุ่นและเงื่อนไขอยู่ใน Cisco Security Advisory
ต้องทำอะไร
เริ่มจากตรวจร่องรอยก่อนเปลี่ยนระบบ โดยเฉพาะเครื่องที่สงสัยว่าถูกบุกรุก เพราะ Cisco เตือนว่าการอัปเกรดเครื่องที่ถูกยึดแล้วจะทำลายข้อมูลนิติวิทยาศาสตร์และ log คำสั่งต่อไปนี้ใช้บน CLI ของ appliance: สองบรรทัดแรกใช้ตรวจสอบ ส่วนบรรทัดอัปเดตให้ทำหลังเก็บหลักฐานที่จำเป็นแล้ว และตรวจรุ่นซ้ำเมื่ออัปเดตเสร็จ
contentscannerstatus
grep "System Security" system_logs
contentscannerupdate
contentscannerstatus
การอัปเดต Content Scanner Tools ไม่ต้องอัปเกรด AsyncOS หรือรีสตาร์ตอุปกรณ์ ถ้าเปิด automatic updates และแพ็กเกจรุ่นแก้ไขติดตั้งแล้ว ไม่ต้องสั่งอัปเดตซ้ำ แต่ควรยืนยันรุ่นจริง สำหรับ Cisco Secure Email Cloud Gateway ผู้ผลิตระบุว่าติดตั้ง Content Scanner Tools รุ่นแก้ไขในสภาพแวดล้อมแล้ว และไม่ต้องดำเนินการอัปเดตส่วนนี้เอง
Cisco ระบุว่าไม่มีวิธีแก้ขัดที่ปิดช่องโหว่นี้ได้ และการไม่พบ indicator ในเครื่องยังตัดความเป็นไปได้ว่าถูกบุกรุกไม่ได้ เพราะผู้โจมตีที่ได้ root อาจลบหรือซ่อนหลักฐาน
ถ้าเป็น cluster ให้ตรวจทุกสมาชิก ตรวจ network log และ firewall log จากภายนอกอุปกรณ์ด้วย หากพบข้อความสงสัยการบุกรุกหรือสแกนไม่สำเร็จ ให้ติดต่อ Cisco TAC สำหรับ VM ที่สงสัยว่าถูกยึด ให้เก็บหลักฐานก่อน แล้วสร้าง VM ใหม่ด้วยรุ่นที่แก้แล้ว ตั้งค่าใหม่โดยไม่ import configuration เดิม เปลี่ยน credentials และ cryptographic materials ด้วย Cisco แนะนำให้กู้คืนทุกสมาชิกใน cluster ที่มีเครื่องถูกยึด ส่วนเครื่องจริงให้ประสาน TAC ตามประกาศ
ส่วนตัวผมให้เคสที่เข้าเงื่อนไขแพตช์ทันที พร้อมตรวจการบุกรุก เพราะมีการโจมตีจริงและผลกระทบถึง root ที่มา: CVE-2026-76519 (https://www.cve.org/CVERecord?id=CVE-2026-76519) หากมีรายละเอียดที่ต้องขยาย เดี๋ยวกลับมาแก้เพิ่มให้ภายหลังครับ
อยากให้เราทำให้ไหม?
ให้เราช่วยติดตั้ง ตั้งค่า ย้ายระบบ หรือแก้ปัญหาเซิร์ฟเวอร์ เพื่อให้คุณมีเวลาไปทำงานที่สำคัญกว่า
เคยเจองานแบบนี้ไหม? ติดตรงไหน?
มาแลกวิธีกันต่อในบอร์ด LinuxThai
ความคิดเห็น 0
ยังไม่มีความคิดเห็น — เป็นคนแรกเลย