WireGuard หลุดแล้วค้างหลัง IP ปลายทางเปลี่ยน keepalive ช่วยไม่ได้
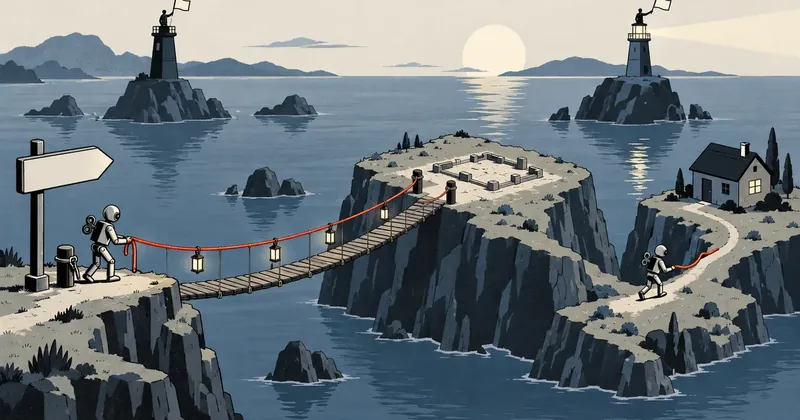
PersistentKeepalive ทำหน้าที่ของมันถูกต้องทุก 25 วินาที ปัญหาคือมันส่งไปที่ IP ที่จำไว้ตั้งแต่ตอนเปิดอุโมงค์ ซึ่งวันนี้ไม่ใช่บ้านของปลายทางแล้ว
สรุปใน 1 นาที
- อาการ/ปัญหา
- อุโมงค์ WireGuard ที่ใช้ชื่อ DDNS เป็น Endpoint หลุดแล้วไม่กลับมาเอง หลังไฟดับหรือ IP เปลี่ยน
- ใครควรอ่าน
- คนที่ใช้ WireGuard เข้าบ้านผ่านชื่อ DDNS
- ทางแก้แบบสั้น
- Client resolve ชื่อแค่ครั้งเดียวตอน up ต้องแก้ฝั่ง client ให้ resolve ใหม่ และฝั่งที่อัปเดต DDNS ต้องไม่เป็นจุดตายเดียว
พอดีอุโมงค์ WireGuard ที่ผมใช้เข้าไซต์งานแห่งหนึ่งมีอาการซ้ำเดิมอยู่เรื่อย ๆ คือหลังไฟดับที่ไซต์ หรือหลังผู้ให้บริการเน็ตเปลี่ยน IP ให้ อุโมงค์จะหลุดแล้วค้างอยู่อย่างนั้น ไม่กลับมาเอง แม้ชื่อ DDNS ของไซต์จะชี้ IP ใหม่ไปนานแล้วก็ตาม ต้องเข้าไปกด deactivate แล้ว activate ที่เครื่อง client ด้วยมือทุกครั้ง ซึ่งถ้าเครื่อง client เป็นเครื่องที่ไม่มีคนนั่งอยู่ก็คือจบ ผมแก้ผิดจุดไปสองรอบก่อนจะเข้าใจว่าปัญหาอยู่ฝั่งไหน เลยเอามาเขียนไว้ทั้งที่ผิดและที่ถูก
ชื่อโฮสต์ IP พอร์ต ชื่ออุโมงค์ และ public key ในบทความเป็นค่าตัวอย่างทั้งหมด ส่วนค่าเกณฑ์เวลา โครงสคริปต์ และอาการเป็นของจริง บทความนี้ไม่ได้สอนติดตั้ง ส่วนนั้นอยู่ใน คู่มือ client ฉบับเต็ม
ผังของงาน และอาการ
ไซต์มี public IP ตัวเดียวแบบเปลี่ยนได้ ใช้ชื่อ site.example.com ที่อัปเดตด้วย ddclient ข้างในมี WireGuard server สองตัวอยู่ใน LAN เดียวกันเป็นตัวสำรองของกันและกัน ตัวหลักเป็น Debian อีกตัวเป็น Raspberry Pi ฟังคนละพอร์ต มีชุด peer คนละชุด ทั้งคู่ NAT ออกทางอินเทอร์เฟซ LAN ใน config ฝั่ง server ไม่มีบรรทัด Endpoint ของ peer เพราะ client เป็นฝ่ายโทรเข้า
client หลักเป็น Windows ที่อยู่หลัง CGNAT ของผู้ให้บริการมือถือ config ฝั่งนี้หน้าตาปกติทุกอย่าง
[Interface]
PrivateKey = <CLIENT_PRIVATE_KEY>
Address = 10.10.10.2/32

[Peer]
PublicKey = <SERVER_PUBLIC_KEY>
AllowedIPs = 10.10.10.0/24, 192.168.10.0/24
Endpoint = site.example.com:51888
PersistentKeepalive = 25
อาการคือทุกครั้งที่ IP ของไซต์เปลี่ยน อุโมงค์ฝั่ง client หลุดแล้วค้าง handshake ล่าสุดเก่าลงเรื่อย ๆ และไม่กลับมาเองจนกว่าจะมีคนปิดแล้วเปิดอุโมงค์ใหม่
เดาผิดสองรอบ: NAT timeout กับ watchdog ฝั่ง server
รอบแรกผมคิดว่าเป็น NAT timeout เพราะ client อยู่หลัง CGNAT ซึ่งตาราง NAT หมดอายุเร็ว เลยใส่ PersistentKeepalive = 25 โน้ตเก่าของผมเองยังเขียนไว้ด้วยว่า "แก้จริงที่ keepalive" ซึ่งผิด keepalive แก้ปัญหา NAT ได้จริง แต่ไม่ใช่ปัญหานี้ อาการยังอยู่เหมือนเดิม
รอบสองผมไปทำ watchdog ฝั่ง server ให้ดู handshake ถ้าเก่าเกินก็ restart อินเทอร์เฟซ คิดว่าพอ server สะดุ้งตื่นแล้ว client จะต่อกลับมาได้ ก็ไม่หายอีก และพอนั่งคิดตามทางเดินของแพ็กเก็ตก็เห็นว่าไม่มีทางหาย server restart กี่ครั้ง client ก็ยังไม่รู้ว่า IP ใหม่คืออะไร
ต้นเหตุจริงคือ WireGuard ไม่ได้เก็บชื่อโฮสต์ไว้ในตัวอุโมงค์เลย wg-quick บน Linux หรือบริการอุโมงค์บน Windows จะ resolve ชื่อใน Endpoint ครั้งเดียวตอน up แล้วส่งเป็น IP ให้ kernel จำ หลังจากนั้นไม่มีใครถาม DNS ซ้ำอีก endpoint ของ peer จะเปลี่ยนได้ทางเดียวคือมีแพ็กเก็ตที่ยืนยันตัวตนถูกต้องมาจาก IP ใหม่ ซึ่งใช้ได้ผลกับ server ที่เห็น client ย้ายที่ แต่กลับด้านไม่ได้ เพราะ server ของผมไม่มี Endpoint ของ client และไม่เคยเป็นฝ่ายเริ่มส่งหา client ก่อน
PersistentKeepalive รักษาช่องใน NAT ให้เปิดค้างไว้ มันไม่ถาม DNS ใหม่ ถ้า IP ปลายทางเปลี่ยน มันจะส่งไปที่ IP เดิมตลอดไปอย่างสม่ำเสมอ ทุก config ที่ใช้ชื่อโฮสต์แบบ dynamic ใน Endpoint ต้องมีกลไก resolve ซ้ำแยกต่างหาก
อ่าน latest-handshakes ให้เป็นตัววัด
ตัวเลขเดียวที่บอกได้ว่าอุโมงค์ยังมีชีวิตจริงคือเวลาของ handshake ล่าสุด สถานะ Active หรือตัวนับฝั่งส่งบอกอะไรไม่ได้
$ wg show wg0 latest-handshakes
<SERVER_PUBLIC_KEY>     1790000000

$ wg show wg0 endpoints
<SERVER_PUBLIC_KEY>     203.0.113.10:51888
คอลัมน์ท้ายของ latest-handshakes เป็นเวลาแบบ epoch ค่า 0 แปลว่ายังไม่เคย handshake เลยตั้งแต่อินเทอร์เฟซขึ้น อุโมงค์ที่ทำงานปกติและมี keepalive จะ handshake ใหม่ทุกประมาณสองนาที ผมเลยตั้งเกณฑ์ว่าถ้าเก่ากว่า 150 วินาทีคือค้าง ส่วน endpoints คือ IP ที่ kernel จำอยู่ตอนนี้ เอาไปเทียบกับผลของ DNS ได้ตรง ๆ
วิธีแยกว่าเป็นอาการนี้หรือเป็นอย่างอื่น ใช้สามคำสั่งเทียบกันบนเครื่อง client ถ้า handshake เก่า และ IP ที่ DNS ตอบไม่ตรงกับ endpoint ที่ kernel จำ ก็คืออาการในบทความนี้ ถ้าสองค่าตรงกันแต่ handshake ยังเก่า ปัญหาอยู่ที่อื่น เช่นพอร์ตที่ไซต์ไม่ได้ forward หรือ server ไม่ขึ้น ซึ่ง resolve ใหม่กี่รอบก็ไม่ช่วย
# เทียบสามค่าบนเครื่อง client
getent hosts site.example.com          # DNS ตอนนี้ตอบ IP อะไร
wg show wg0 endpoints                  # kernel จำ IP อะไรอยู่
hs=$(wg show wg0 latest-handshakes | awk '{print $2; exit}')
echo "handshake เก่า $(( $(date +%s) - hs )) วินาที"
ถ้าอยากเห็นกลไกแก้ทำงานโดยไม่ต้องรอไฟดับจริง บน Linux ทำได้ด้วยการตั้ง endpoint ให้ผิดเองด้วย wg set wg0 peer '<SERVER_PUBLIC_KEY>' endpoint 203.0.113.10:51888 แล้วดูว่าสคริปต์รอบถัดไปดึงกลับมาเป็น IP ที่ DNS ตอบหรือไม่ และมีบรรทัดใน log ตามที่ควรมีหรือเปล่า วิธีนี้ทดสอบได้เฉพาะครึ่งของ client ส่วนครึ่งของ DDNS ต้องดูแยก ซึ่งอยู่ท้ายบทความ
แก้ฝั่ง client บน Windows: งานตามเวลาทุก 1 นาที
client ของ Windows ไม่มีคำสั่งเปลี่ยน endpoint ที่สะดวกเท่า Linux ทางที่ตรงที่สุดคือ restart บริการของอุโมงค์ ซึ่งบังคับให้อ่าน config ใหม่และ resolve ชื่อใหม่ บริการของแต่ละอุโมงค์ชื่อ WireGuardTunnel$<ชื่ออุโมงค์> สคริปต์ที่ผมใช้ยาวไม่ถึง 25 บรรทัด
# wg-reresolve-win.ps1 : ถ้า handshake ค้างเกินเกณฑ์ ให้ restart บริการอุโมงค์
$ErrorActionPreference = 'SilentlyContinue'
$wg        = 'C:\Program Files\WireGuard\wg.exe'
$tunnel    = 'site-a'
$svc       = 'WireGuardTunnel$' + $tunnel
$threshold = 150
$log       = 'C:\ProgramData\wg-watchdog\wg-watchdog.log'

$s = Get-Service -Name $svc -ErrorAction SilentlyContinue
if (-not $s -or $s.Status -ne 'Running') { exit }       # คนปิดเองไว้ ไม่ยุ่ง

$line = & $wg show $tunnel latest-handshakes 2>$null | Select-Object -First 1
if (-not $line) { exit }
$hs = 0; [void][int]::TryParse((($line -split '\s+')[-1]), [ref]$hs)
if ($hs -le 0) { exit }                                  # ยังไม่เคย handshake ไม่ restart

$now = [int][double]::Parse((Get-Date -UFormat %s))
$age = $now - $hs
if ($age -gt $threshold) {
    "$(Get-Date -Format 'yyyy-MM-dd HH:mm:ss') handshake stale ${age}s -> restart $svc" |
        Out-File -Append -Encoding utf8 $log
    Restart-Service -Name $svc -Force
}
มีเงื่อนไขออกก่อนสองข้อที่ตั้งใจใส่ ข้อแรกถ้าบริการไม่ได้ Running ให้ออก เพราะแปลว่ามีคนปิดอุโมงค์ไว้เอง watchdog ไม่ควรไปเปิดแทน ข้อสองถ้า handshake เป็น 0 ให้ออก เพราะเครื่องอาจยังไม่มีเน็ต การ restart วนไปเรื่อย ๆ ตอนออฟไลน์ไม่ช่วยอะไร
ตัวตั้งเวลาต้องรันในนาม SYSTEM เพราะการ restart บริการต้องใช้สิทธิ์ผู้ดูแล และต้องทำงานแม้ไม่มีใครล็อกอิน คำสั่งสร้างต้องรันจากหน้าต่างที่เปิดแบบ admin
schtasks /create /tn "wg-reresolve" /ru SYSTEM /sc minute /mo 1 /f `
  /tr "powershell.exe -NoProfile -ExecutionPolicy Bypass -File C:\ProgramData\wg-watchdog\wg-reresolve-win.ps1"
แก้ฝั่ง client บน Linux: wg set endpoint ไม่ต้อง restart
ฝั่ง Linux ทำได้สะอาดกว่า เพราะ wg set เปลี่ยน endpoint ของ peer ได้ขณะอุโมงค์ยังขึ้นอยู่ ไม่ต้อง restart ไม่ตัดการเชื่อมต่ออื่น สคริปต์นี้รันทุกประมาณ 30 วินาทีบนเครื่อง client
#!/bin/bash
# wg-reresolve-client.sh : resolve ชื่อ DDNS ซ้ำ แล้วอัปเดต endpoint ถ้า IP เปลี่ยน
IFACE=wg0
HOST=site.example.com
PORT=51888
PEER='<SERVER_PUBLIC_KEY>'

ip=$(getent hosts "$HOST" | awk '{print $1; exit}')
[ -z "$ip" ] && exit 0                     # DNS ตอบไม่ได้ อย่าแตะของเดิม
want="$ip:$PORT"
cur=$(wg show "$IFACE" endpoints 2>/dev/null | awk -v p="$PEER" '$1==p{print $2}')
if [ "$cur" != "$want" ]; then
  wg set "$IFACE" peer "$PEER" endpoint "$want" \
    && logger -t wg-reresolve "endpoint $cur -> $want"
fi

# handshake ค้างนานทั้งที่ endpoint ตรงแล้ว ให้ตั้งซ้ำอีกครั้งเพื่อกระตุ้น
hs=$(wg show "$IFACE" latest-handshakes 2>/dev/null | awk -v p="$PEER" '$1==p{print $2}')
now=$(date +%s)
if [ -n "$hs" ] && [ "$hs" -gt 0 ] && [ $((now-hs)) -gt 180 ]; then
  wg set "$IFACE" peer "$PEER" endpoint "$want"
fi
บรรทัดที่ออกทันทีเมื่อ DNS ตอบว่างสำคัญมาก ถ้าไม่มี สคริปต์จะตั้ง endpoint เป็นค่าว่างบวกพอร์ตในจังหวะที่ DNS ล่ม แล้วทำให้อุโมงค์ที่ดีอยู่พังเสียเอง
restart บริการอุโมงค์
รันทุก 1 นาทีในนาม SYSTEM ตัดสินจาก handshake ที่เก่ากว่า 150 วินาที การ restart ทำให้การเชื่อมต่อในอุโมงค์สะดุดหนึ่งจังหวะ แต่ได้ resolve ชื่อใหม่แน่นอน
wg set endpoint ขณะรันอยู่
รันทุก 30 วินาที เทียบ IP จาก DNS กับ endpoint ที่ kernel จำ ถ้าไม่ตรงก็เปลี่ยนเฉพาะค่านั้น อุโมงค์ไม่ลง และมีรอบกระตุ้นซ้ำเมื่อ handshake เก่ากว่า 180 วินาที
watchdog ฝั่ง server เป็นแค่กันเหนียว
watchdog ฝั่ง server ที่ทำไว้ในรอบเดาผิดผมไม่ได้ถอดออก แต่ลดบทบาทให้ชัดว่าเป็นของกันเหนียว เผื่ออินเทอร์เฟซฝั่ง server ค้างเองหลังไฟกลับมา มันเป็นลูปทุก 15 วินาที รันเป็น service บน server ทั้งสองตัว
#!/bin/bash
# wg-watchdog.sh : restart wg0 ถ้า handshake ล่าสุดของทุก peer เก่าเกินเกณฑ์
IFACE=wg0
THRESHOLD=150      # วินาที
COOLDOWN=600       # ห่างจาก restart ครั้งก่อนอย่างน้อยเท่านี้
LOG=/var/log/wg-watchdog.log
last=0
while true; do
  now=$(date +%s)
  newest=0
  while read -r _pk hs; do
    if [ -n "$hs" ] && [ "$hs" -gt "$newest" ] 2>/dev/null; then newest=$hs; fi
  done < <(wg show "$IFACE" latest-handshakes 2>/dev/null)
  # newest เป็น 0 คือไม่มี client ต่ออยู่เลย ไม่ restart
  if [ "$newest" -eq 0 ]; then sleep 15; continue; fi
  age=$((now-newest))
  if [ "$age" -gt "$THRESHOLD" ] && [ $((now-last)) -gt "$COOLDOWN" ]; then
    echo "$(date '+%F %T') handshake stale ${age}s -> restart $IFACE" >> "$LOG"
    systemctl restart "wg-quick@${IFACE}"
    last=$now
  fi
  sleep 15
done
เกณฑ์ 150 วินาทีฝั่ง server เป็นค่าเดียวกับฝั่ง client อ่าน log สองฝั่งเทียบกันได้ง่าย แต่บทบาทต่างกันชัดเจน ฝั่ง client คือตัวแก้ ฝั่ง server ทำได้อย่างเดียวคือทำให้อินเทอร์เฟซของตัวเองกลับมาสะอาด ถ้า client ยังไม่รู้ IP ใหม่ server จะ restart แล้วรอเฉย ๆ ต่อไป ซึ่งเป็นเหตุผลที่ต้องมี cooldown ไม่งั้นมันจะ restart วนทุกรอบตลอดช่วงที่ client หายไป
สองจุดที่กันมันทำร้ายตัวเอง คือถ้า newest เป็น 0 แปลว่าไม่มี client ต่ออยู่เลย เช่นทุกคนนั่งอยู่ใน LAN ก็ไม่ต้องทำอะไร กับ COOLDOWN 600 วินาทีที่กันไม่ให้ restart ถี่ในช่วงที่ client หายไปจริง ๆ ผมเข้า server ทาง LAN ตรงได้ การ restart WireGuard เลยไม่ตัด ssh ของตัวเอง และทุก service ตั้งเป็น enabled ให้กลับมาเองหลังไฟมา ถ้าสนใจเรื่องการแยกสาเหตุก่อนสั่ง restart อะไรบนเครื่อง มีอีกมุมหนึ่งใน แยกลิงก์พังออกจาก ISP ล่ม
ไซต์นี้ไม่มี IP แบบคงที่ ชื่อ DDNS เลยเป็นทางเดียว ถ้าไซต์ไหนมี static IP ใส่ IP ลงใน Endpoint ได้เลย ปัญหาในบทความนี้จะไม่เกิด และไม่ต้องมี watchdog ฝั่ง client
ฝั่งผู้อัปเดต DDNS: อย่าให้เป็นจุดตายเดียว
แก้ client แล้วยังเหลืออีกครึ่งหนึ่งของปัญหา ถ้าชื่อ DDNS ไม่ถูกอัปเดต client จะ resolve ใหม่กี่ครั้งก็ได้ IP เก่า เดิม ddclient รันอยู่บนเครื่องเล็กเครื่องเดียว พอเครื่องนั้นดับหรือค้าง ชื่อก็ชี้ IP เก่าค้างอยู่ และทุกบริการที่พึ่งชื่อนั้นใช้ไม่ได้พร้อมกัน
ผมเปลี่ยนเป็นรัน ddclient ขนานกันสองเครื่อง คือ server ทั้งสองตัวนั่นเอง ตั้ง daemon=300 เหมือนกัน อัปเดตสองโฮสต์ในโซนเดียวกันผ่าน API ของผู้ให้บริการ DNS การรันซ้อนไม่มีผลเสีย เพราะแต่ละเครื่องแค่เขียน IP ปัจจุบันลงระเบียนเดิม เครื่องไหนเขียนก่อนก็ได้ค่าเดียวกัน
config เก็บที่ /etc/ddclient.conf เจ้าของ root สิทธิ์ 600 และต้องแก้ให้ตรงกันทั้งสองเครื่องทุกครั้ง
daemon=300
ssl=yes
use=web, web=https://checkip.amazonaws.com/
protocol=cloudflare
zone=example.com
login=token
password='<API_TOKEN>'
site.example.com,cam.example.com
ระหว่างทำส่วนนี้เจอกับดักของ config สามข้อ
- ตัวตรวจ IP ภายนอกช้า เดิมใช้
use=web, web=freednsซึ่งตอบช้ากว่า 1000 ms และบางครั้งค้างจนddclient -forceติด timeout เกิน 30 วินาที เปลี่ยนเป็นบริการที่ตอบ IP เป็นข้อความล้วน วัดได้ราว 252 ms - บรรทัด comment ที่ลงท้ายด้วย backslash เช่น
#protocol=googledomains \ถูก ddclient รุ่นใหม่กว่าในสองเครื่องอ่านบรรทัดถัดไปเป็นส่วนต่อ ได้คำเตือนInvalid Value for keyword 'login' = ''ต้องลบบล็อก comment เก่าทิ้งทั้งก้อน ไม่ใช่ใส่ # หน้าบรรทัดแรกบรรทัดเดียว - cache ค้าง แก้ config แล้วผลไม่เปลี่ยน ให้ลบ cache แล้วบังคับรันหนึ่งรอบแบบเห็นผลบนจอ
# ล้าง cache แล้วบังคับอัปเดตหนึ่งรอบ ดูผลทันที
rm -f /var/cache/ddclient/ddclient.cache
ddclient -daemon=0 -verbose -force

# ตรวจสถานะประจำ
systemctl status ddclient --no-pager
grep -o 'status-ipv4=[a-z]*' /var/cache/ddclient/ddclient.cache
ค่าที่ต้องเห็นใน cache คือ status-ipv4=good ของทุกโฮสต์
ตัวเลขและลำดับที่ใช้ตรวจ
สรุปคือปัญหานี้มีสองครึ่งที่ต้องแก้คู่กัน ครึ่งแรก client ต้องมีกลไก resolve ชื่อซ้ำ เพราะ WireGuard ไม่ทำให้ ครึ่งหลังชื่อที่จะ resolve ต้องถูกอัปเดตจากมากกว่าหนึ่งเครื่อง ส่วน watchdog ฝั่ง server กับ keepalive เป็นของที่ควรมี แต่ไม่ได้แก้อาการนี้ ค่าเกณฑ์ 150 วินาทีกับรอบ 1 นาทีเป็นค่าที่ผมใช้กับไซต์นี้ ใครจะตั้งถี่หรือห่างกว่านี้ก็ตามสะดวก ตรงไหนผมอธิบายตกหล่นหรือพิมพ์ผิด เดี๋ยวกลับมาแก้เพิ่มให้ภายหลังครับ
เคยเจองานแบบนี้ไหม? ติดตรงไหน?
มาแลกวิธีกันต่อในบอร์ด LinuxThai
ความคิดเห็น 0
ยังไม่มีความคิดเห็น — เป็นคนแรกเลย